

Bài xã luận Lộ lọt thông tin cá nhân của Không quân 1 số: Cơ hội để tiến hành kiểm tra toàn diện hệ thống bảo mật của Nhà nước và các địa phương
Rò rỉ thông tin cốt lõi của Nhà nước và tính dễ bị tổn thương của hệ thống quản lý
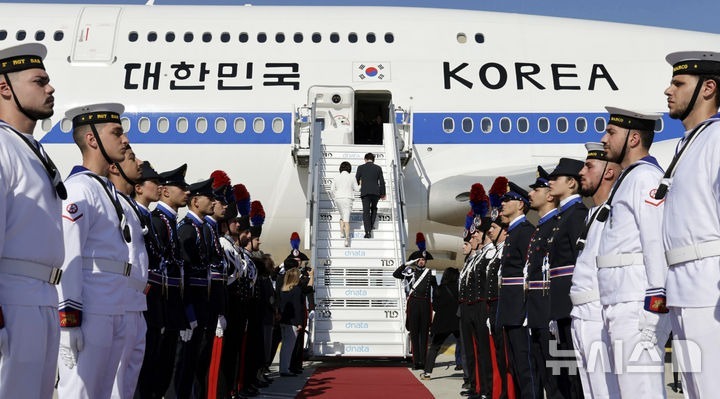
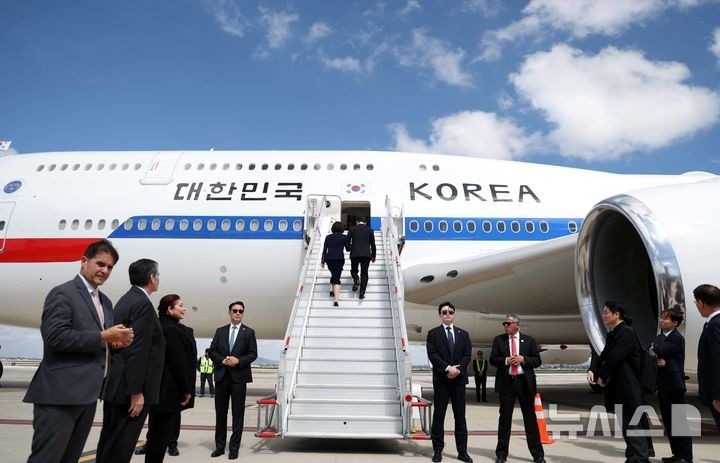
Sự cố lộ lọt thông tin cá nhân của 168 người lên máy bay tổng thống (Không quân 1) trên một trang web phân tích phần mềm độc hại từ bên ngoài đã đánh thức tính cảnh báo nghiêm trọng về cách quản lý tài sản thông tin trong lĩnh vực công cộng. Danh sách bị lộ lọt bao gồm thông tin nhạy cảm cần được bảo mật như ngày sinh, số hộ chiếu của Tổng thống Lee Jae-myung và phu nhân của ông, những người liên quan đến Văn phòng An ninh Quốc gia và Cơ quan Bảo vệ Tổng thống, cũng như các phóng viên được phép tiếp cận.
Thông tin về chuyến công du của Tổng thống là dữ liệu cốt lõi cho phép hiểu rõ hành trình của người có quyền chỉ huy tối cao và cấu trúc nhân sự của các dây chuyền an ninh. Thực tế là những thông tin như vậy đã bị lộ lọt trên một nền tảng trả phí từ bên ngoài có nghĩa là có những lỗ hổng trong quản lý toàn bộ quá trình tạo ra, lưu thông và xóa bỏ dữ liệu. Vì Chính phủ đã thông báo rằng đã nhận thức được điều này trước đó và đã hoàn thành các biện pháp xóa bỏ, nên điều này phải dẫn đến xác định nguyên nhân căn bản và xây dựng các biện pháp phòng ngừa tái diễn chứ không chỉ là giải pháp tạm thời.
Tăng cường phòng vệ kỹ thuật và thể chế hóa hướng dẫn xử lý dữ liệu
Trước tiên, cần phải tăng cường tiêu chuẩn quản lý bảo mật thông tin ở cấp Nhà nước lên một bậc nữa. Cần nâng cao hệ thống chặn kỹ thuật (DLP) để những tài liệu chứa thông tin nhạy cảm không bị tràn vào các trang web bên ngoài chưa được xác minh hoặc các nền tảng của bên thứ ba. Ngoài ra, cần phải tinh chỉnh quy tắc xử lý dữ liệu liên quan đến ngoại giao và an ninh, bắt buộc thực hiện mã hóa cao cấp và xử lý khiến dữ liệu không thể xác định danh tính từ giai đoạn soạn thảo tài liệu, và công tác lập pháp cũng phải được tiến hành song song.
Cần phải kiểm tra tình hình toàn bộ khu vực công cộng và các chính quyền địa phương
Cuộc kiểm tra này không được chỉ dừng lại ở cấp Chính phủ Trung ương. Các chính quyền địa phương và các cơ quan công cộng trên toàn quốc cũng đang xử lý thông tin cá nhân của nhiều cư dân và công chức trong quá trình triển khai các chuyến công tác nước ngoài, trao đổi quốc tế và các sự kiện quy mô lớn. Để tránh những sự cố tương tự xảy ra ở cấp chính quyền địa phương, nơi có thể có năng lực quản lý bảo mật tương đối yếu hơn, phải tiến hành kiểm tra bảo mật toàn diện và xây dựng các biện pháp chủ động.
Bảo mật là mấu chốt của phòng ngừa trước sự cố hơn là ứng phó sau khi sự cố xảy ra. Chúng tôi kỳ vọng hệ thống giám sát liên tục sẽ được thiết lập trong toàn bộ lĩnh vực công cộng và lấy sự cố này làm cơ hội để nâng cao hạ tầng an ninh mạng của cả Nhà nước lên một bậc.
Đang tải bình luận…