

세계 1위 암호화폐 거래소가 당한 역대 최대 해킹의 출발점은 직원 노트북 한 대였다. 바이낸스가 스스로 밝힌 초기 조사 결과다. 1,628억 달러의 고객 자산을 수탁한 회사에서 개발운영(DevOps) 엔지니어의 업무용 기기 하나가 뚫리자 8조 원이 샜다. 보안업계에서 세계 최고 수준이라 자부해 온 거래소의 방어 체계가 사실은 노트북 한 대 두께였다는 지적이 나오는 이유다.
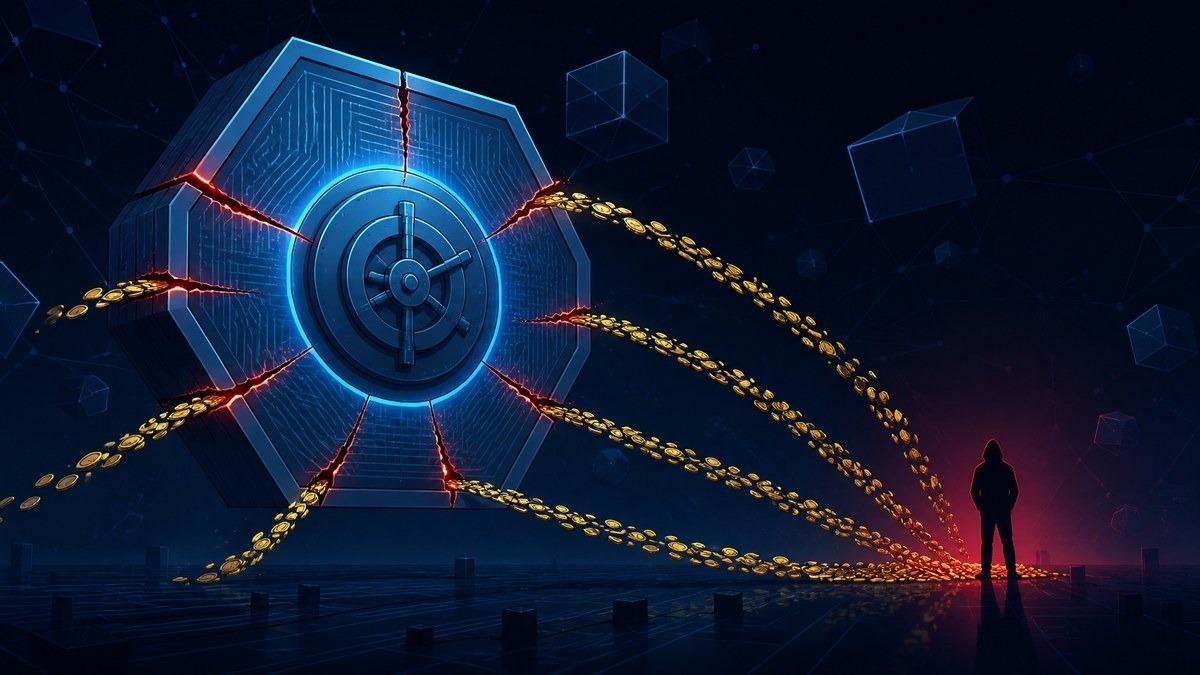
드러난 경로부터 설계 문제를 가리킨다. 공격자는 개인키를 훔치지 않았다. 침해된 기기를 발판으로 '서명된 승인'을 제출해, 10개 블록체인의 핫월렛이 공격자의 코드를 스스로 실행하게 만들었다. 금고를 부순 것이 아니라 금고가 문을 열어 준 것이다. 열쇠가 아니라 열쇠에 닿는 권한의 문제, 즉 한 직원의 엔드포인트에서 전 세계 핫월렛의 서명 경로까지 이어지는 길이 존재했다는 뜻이다.
보안업계가 지적하는 첫 번째 대목은 최소 권한 원칙의 붕괴다. 자산 규모가 이 정도인 거래소라면 어떤 단일 기기도, 어떤 단일 직원도 혼자서는 자금 이동 경로에 닿을 수 없어야 한다는 것이 업계의 상식이다. 다중 서명(멀티시그)과 다자간 연산(MPC)은 바로 이 상황, 즉 '직원 한 명이 뚫렸을 때'를 위해 존재하는 기술이다. 모두를 의심하라는 제로 트러스트를 설파해 온 업계의 선두 주자가 정작 내부 기기 하나를 신뢰한 셈이다.
두 번째는 학습 실패다. 지난해 바이빗에서 15억 달러가 털린 사건도 출발점은 외부 지갑 서비스 개발자의 장비 침해였다. 개발자의 기기를 뚫어 서명 과정을 오염시키는 이 수법은 북한 연계 조직의 교과서적 패턴으로, 업계 전체가 1년 전에 치른 수업이다. 같은 유형의 공격이 1년 만에 네 배 규모로 재연됐다는 것은 개별 회사의 불운이 아니라 업계의 구조적 태만에 가깝다.
세 번째는 탐지의 공백이다. 공격은 최소 36시간 전부터 준비됐지만 포착되지 않았고, 유출이 시작된 뒤에도 20분간 아무것도 멈추지 않았다. 단일 트랜잭션으로 25억 달러가 빠져나가는 동안 회로차단기 격의 속도 제한도, 이상 거래 차단도 작동하지 않았다. 은행이라면 수십만 원짜리 이상 결제에도 전화가 오는 시대다.
물론 반론도 있다. 범인으로 지목된 트레이더트레이터는 국가가 운영하는 수준의 조직이고, 리처드 텅 CEO가 추가 침해 지점이 발견됐다고 밝힌 만큼 노트북 한 대가 전부가 아닐 수 있으며, 조사도 진행 중이다. 공격 도구에 흔적을 지우는 자가 파괴 장치까지 심은 상대를 완벽히 막기는 어렵다는 것이다. 그러나 이 반론은 거꾸로 읽어야 한다. 국가급 공격자는 대형 거래소 보안 설계의 예외 상황이 아니라 기본 전제다. 상대가 그 수준이기 때문에, 기기 한 대가 뚫려도 돈에는 닿지 못하는 구조가 필요한 것이다.
바이낸스는 전액 보상을 선언했고 그럴 재력도 있다. 그러나 보상 능력과 뚫리지 않는 구조는 다른 문제다. "여러분의 돈은 안전하다"는 약속이 성립하려면, 그 돈의 열쇠가 어느 직원의 노트북 한 대에 걸려 있지 않아야 한다. 8조 원짜리 질문은 결국 하나다. 세계 최고 거래소의 보안은 왜 가장 약한 고리 하나에 전부를 걸었나.
正在加载评论…