

Sau PHP lại tới Node.js…'Tuần Bảo mật Web Infrastructure' chồng lấn trong một tuần
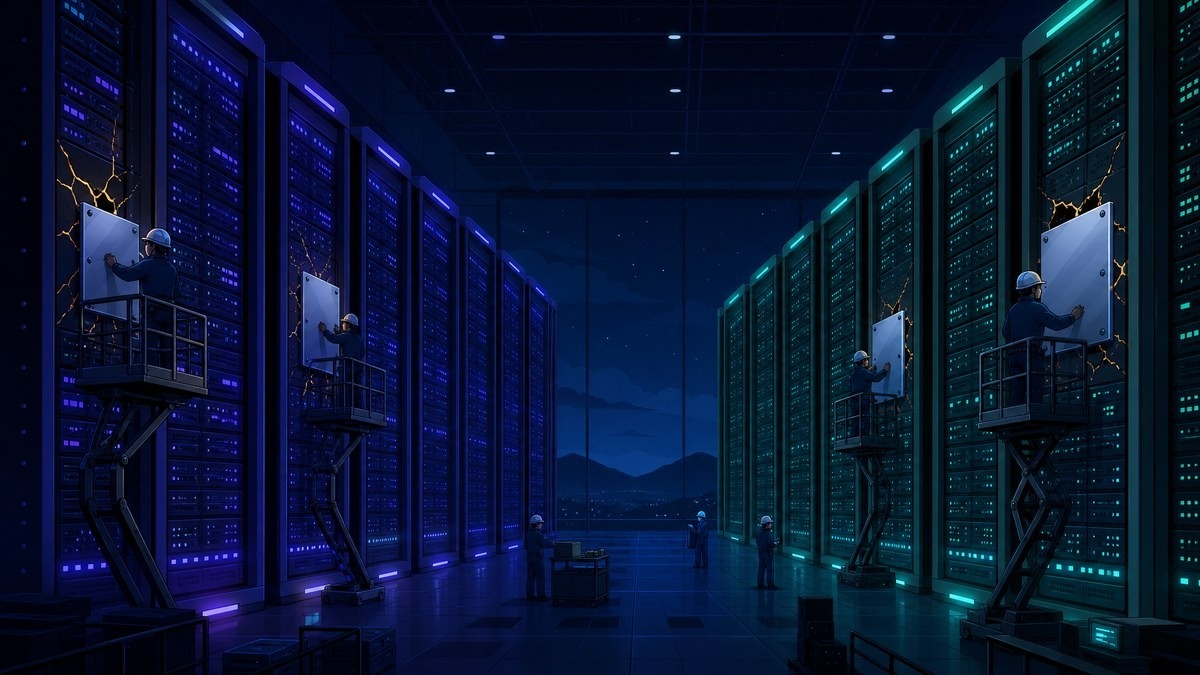
Sau PHP đến lượt Node.js. Hai công nghệ nền tảng web hàng đầu toàn cầu đã liên tiếp phát hành các bản vá bảo mật khẩn cấp trong cùng một tuần. Dự án Node.js công bố phiên bản bảo mật vào ngày 21 tháng trước (giờ địa phương) và thông báo đã sửa 10 lỗ hổng bao gồm khả năng thực thi mã từ xa. Đó chính là ngày phát hành bản vá 'PHP2Shell'.
Node.js là một trong những môi trường thực thi được sử dụng rộng rãi nhất để xây dựng máy chủ, hay còn gọi là backend, xử lý dữ liệu phía sau màn hình trang web. Phần lớn các máy chủ API và dịch vụ web của các startup trong và ngoài nước đều chạy trên công nghệ này. Đó là lý do tại sao tác động của bản vá này cũng lớn như vụ PHP.
Trong số các lỗ hổng được sửa chữa, có 4 lỗ hổng được xếp hạng nguy hiểm 'cao'. Lỗ hổng được chú ý nhất là sai sót khi giải nén dữ liệu nén (Brotli) gây ghi vượt quá phạm vi bộ nhớ (CVE-2026-111497), trong đó đối với máy chủ xử lý dữ liệu nén được gửi từ bên ngoài, điều này có thể dẫn đến thực thi mã từ xa. Cũng có 2 lỗ hổng cho phép bỏ qua xác minh chứng chỉ trong giao tiếp an toàn (TLS). Đây là những lỗ hổng nơi máy chủ giả mạo có thể giả mạo máy chủ thực nếu địa chỉ IP được viết bằng ký tự toàn chiều rộng hoặc tên máy chủ được diễn giải một cách lỏng lẻo thành IP. Cùng với lỗi xử lý địa chỉ sai khi có ký tự đặc biệt (NUL) xen vào tên DNS, cả bốn lỗi này đều nhắm vào các đường giao tiếp giữa máy chủ và bên ngoài.
Ngoài ra, còn 2 lỗi cấp độ trung bình như lỗi xử lý duy trì kết nối HTTP và lỗ hổng có thể lặp lại của số ngẫu nhiên mật mã, cùng 4 lỗi cấp độ thấp cũng được sửa chữa, đồng thời bao gồm cập nhật bảo mật cho các thành phần cốt lõi đi kèm Node.js như OpenSSL, c-ares, SQLite và Undici.
Cách ứng phó rất đơn giản. Các phiên bản đã sửa là 26.12.1, 24.22.1, 22.23.4, các quản trị viên máy chủ cần cập nhật lên phiên bản đã sửa phù hợp với dòng phiên bản đang sử dụng và khởi động lại dịch vụ. Nếu đang sử dụng phiên bản cũ hết hỗ trợ (phiên bản 20 trở xuống), cách khắc phục cơ bản là nâng cấp lên phiên bản được hỗ trợ. Bước đầu tiên là kiểm tra phiên bản bằng một dòng lệnh (node -v).
Trong vòng một tuần, PHP và Node.js liên tiếp gặp sự cố, khiến ngành công nghiệp bảo mật gọi tuần này là 'Tuần Bảo mật Web Infrastructure'. Vì công nghệ nguồn mở tạo nên nền tảng web được sử dụng miễn phí, nên việc theo kịp các bản vá là lệ phí sử dụng duy nhất. Như vụ PHP2Shell đã cho thấy, các lỗ hổng được đưa vào lịch trình của những kẻ tấn công ngay từ khi chúng được công bố.
Đang tải bình luận…