
Các cuộc tấn công hacking bủa vây toàn bộ khối tài chính…Sau các ngân hàng, công ty bảo hiểm và chứng khoán cũng 'bị xâm nhập'
Các nỗ lực hacking thông minh lạm dụng trí tuệ nhân tạo (AI) đang lan rộng toàn phương từ các ngân hàng thương mại đến khối tài chính cấp 2 và ngành bảo hiểm, chứng khoán. Những vụ hacking liên tiếp do những agent AI tinh vi dẫn đầu không chỉ gây cảnh báo mạnh cho các công ty tài chính tư nhân mà còn cho mạng máy tính của chính phủ trung ương và địa phương xử lý dữ liệu hành chính phong phú.
Tấn công 7 công ty tài chính cùng một lúc…Phát hiện dấu vết địa chỉ IP giống nhau và công cụ xâm nhập AI
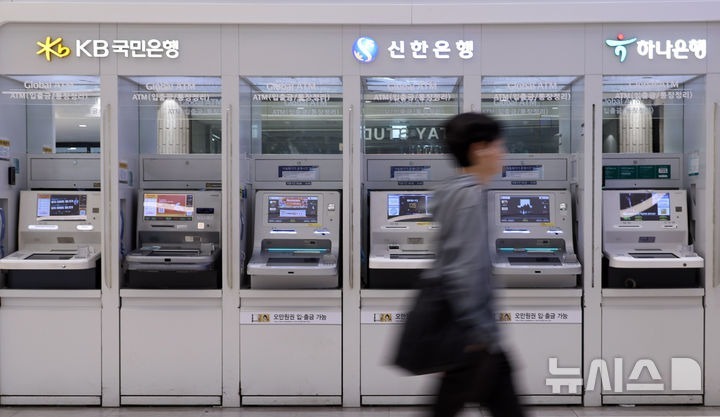
Theo cơ quan tài chính và ngành bảo mật vào ngày 5, gần đây những vụ xâm phạm liên tiếp đã xảy ra với tổng cộng 7 công ty tài chính bao gồm các ngân hàng thương mại như Shinhan, KB Kookmin, Hana, Ngân hàng Busan cũng như Ye-ga-ram, Ngân hàng tiền gửi Welcome và Hyundai Capital.
Đặc điểm quyết định khác biệt của sự cố lần này so với hacking trước đây nằm ở tốc độ tấn công và tự động hóa. Theo kết quả điều tra của cơ quan chức năng và ngành bảo mật, tình huống giống nhau đã được phát hiện khi các quốc gia và địa chỉ IP thay đổi để cố gắng xâm nhập các công ty tài chính này. Đặc biệt, tại một số máy chủ tấn công, dấu vết của các công cụ xâm nhập dựa trên AI như 'ARTEX AI (Bảng điều khiển kiểm tra xâm nhập tự trị)' dựa trên tiếng Trung Quốc đã được phát hiện, cơ quan điều tra đang xem xét mối liên hệ.
Khác với quá khứ khi con người tìm kiếm các lỗ hổng thông qua công việc thủ công, các agent AI đã cho thấy tình huống tìm kiếm nhanh chóng các lỗ hổng trong hệ thống và xâm nhập một cách vô tươi. Theo đó, cơ quan chức năng bảo hiểm và ngành chứng khoán nơi chưa xác nhận được thiệt hại trực tiếp đã bắt đầu kiểm tra bảo mật khẩn cấp và bước vào chế độ sẵn sàng ứng phó.
Cơ quan chức năng tập hợp khẩn cấp toàn bộ khối tài chính…"Phải chuyển đổi mô hình bảo mật với khiên AI"
Cơ quan tài chính coi trọng tính chất nghiêm trọng của sự cố và đã tập hợp khẩn cấp toàn bộ khối tài chính để chỉ thị kiểm tra lại toàn diện các hệ thống tiếp xúc bên ngoài. Các chuyên gia bảo mật đều nhất trí rằng do sự cố lần này, phải thoát khỏi phòng thủ sự cố sau và hệ thống bảo mật chủ yếu dựa trên phân chia mạng.
"Tốc độ của AI tấn công vượt quá khả năng phòng thủ của con người", dưới lẩy lẽ này, khối tài chính chiếm ưu thế trong quan điểm rằng hệ thống phòng thủ cũng phải được nâng cấp toàn diện thành hệ thống phát hiện và chặn thời gian thực dựa trên AI.
Cú sốc hacking AI tấn công khối tài chính không giới hạn trong lĩnh vực tư nhân. Các hệ thống máy tính của các bộ, ngành trung ương và các tơ chức tự trị địa phương xử lý thông tin cá nhân nhạy cảm như đăng ký hộ tính, phúc lợi, thuế và dữ liệu hành chính cốt lõi quốc gia cũng đang bị đe dọa bởi những mối đe dọa thông minh tương tự.
Đặc biệt, trong trường hợp các tổ chức tự trị địa phương, ngân sách an niệm thông tin tương đối yếu và nhân lực chuyên nghiệp có thể còn thiếu, vì vậy có thể phải đối mặt với những nỗ lực xâm nhập thông minh sử dụng AI mà không có biện pháp phòng chống. Các chuyên gia chỉ ra rằng các bộ ngành chính phủ và tổ chức tự trị địa phương cũng nên vội vàng tiến hành chẩn đoán chính xác toàn bộ các hệ thống liên kết bên ngoài và giải pháp hỗ trợ hành chính để xem có dấu vết xâm nhập hay không.
Hai lưỡi kiếm do sự tiến hóa công nghệ gây ra đã trở thành mối đe dọa thực tế. Đây là thời kỳ vàng mà không chỉ các công ty tài chính tư nhân phải tăng cường kiểm soát nội bộ kỹ lưỡng mà chính phủ trung ương và địa phương cũng phải vội vàng tiến hành kiểm tra bảo mật mức độ cao trên toàn bộ mạng máy tính hành chính.