

'Cửa chính' của web toàn cầu bị khoá... Toàn bộ sự kiện vòng quanh PHP2Shell
Một lỗ hổng bảo mật chết người ẩn nấp hơn 10 năm trong ngôn ngữ lập trình PHP - được sử dụng bởi khoảng 7 trên 10 trang web trên internet - đã được phát hiện. Cho đến khi bản vá được phát hành vào ngày 21, sự rò rỉ thông tin và những sai lầm đã khiến sự kiện này được ngành bảo mật gọi là "Sự kiện PHP2Shell", chúng tôi sẽ theo dõi sự kiện này theo thứ tự thời gian.
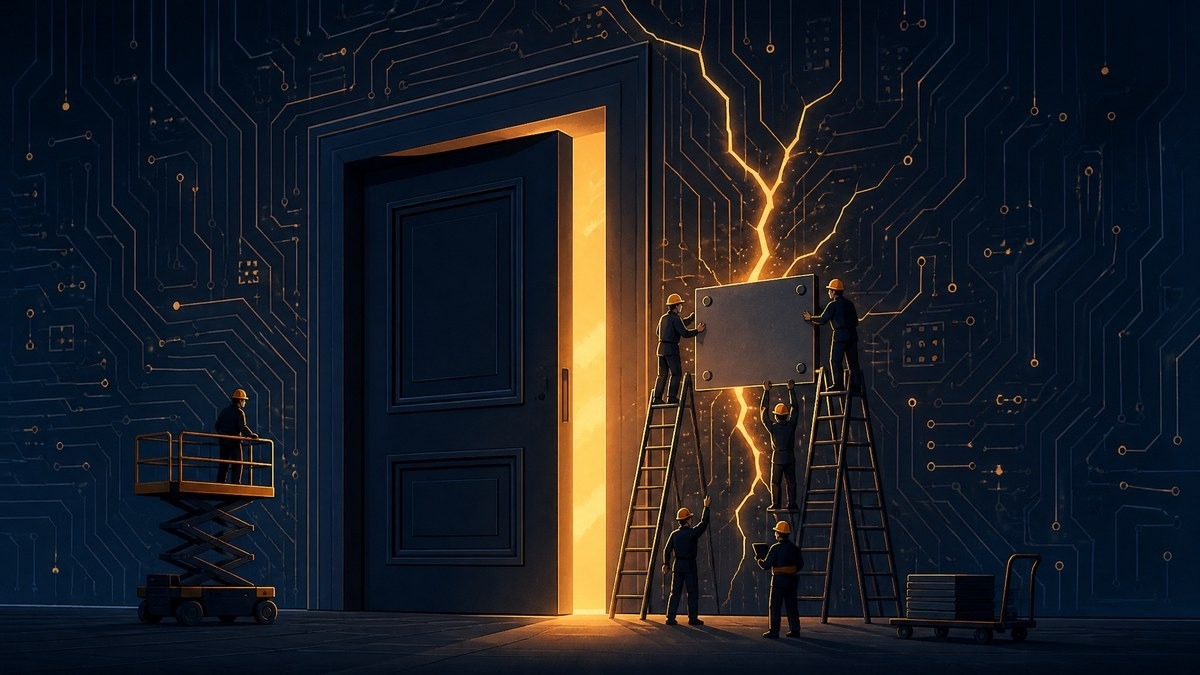
Trước tiên, hãy nói về tính chất của lỗ hổng. PHP là ngôn ngữ lập trình nền tảng của web, từ các công cụ tạo trang web như WordPress đến các cửa hàng trực tuyến, diễn đàn. Hai lỗ hổng này (CVE-2026-109618·109619) xuyên thủng chính bộ động cơ PHP. Ngay cả khi bạn không đăng nhập vào trang web, bất kể trang web có viết sai mã hay không, kẻ tấn công từ bên ngoài có thể điều khiển từ xa máy chủ. Nếu so sánh với một ngôi nhà, nó giống như cửa chính bị khoá lại hoàn toàn thay vì chỉ có khóa cửa. Phạm vi ảnh hưởng bao gồm sự thực tất cả các phiên bản được phát hành trong hơn 10 năm từ PHP 5.4 đến 8.5, mức độ nghiêm trọng là 9.2 trên 10 điểm (một số công ty bảo mật đánh giá là 10 điểm).
Năm 2024. Lỗi này được phát hiện lần thứ nhất bởi nhóm phát triển PHP. Tuy nhiên, nó bị coi là một lỗi bộ nhớ đơn giản và được bỏ qua mà không được sửa chữa. Đây là lý do lỗ hổng tồn tại "10 năm" như vậy.
Tháng 8 năm nay. Startup bảo mật Kalif và công ty bảo mật đám mây Wiz lần lượt phát hiện ra cùng lỗ hổng thông qua phân tích mã bằng mô hình AI độc lập. Đây là lý do tại sao ngành bảo mật gọi sự kiện này là "lỗ hổng chính đầu tiên được AI phát hiện". Hai công ty này đã thông báo cho nhóm phát triển PHP một cách không công khai theo quy tắc thoả thuận, và quy trình "công bố có điều phối" đã bắt đầu, duy trì bí mật cho đến khi bản vá được chuẩn bị xong.
17 tháng 10. Bốn ngày trước ngày công bố dự kiến, mạng giám sát Amazon Web Services (AWS) đã phát hiện các nỗ lực tấn công thực tế nhằm vào lỗ hổng này. Đó là tín hiệu cho thấy bí mật đã bị lộ.
20 tháng 10. Đó là ngày điều phối bị sụp đổ hoàn toàn. Thông tin lỗ hổng đã bị rò rỉ trên cộng đồng quốc tế, công ty phát hiện vô tình tải lên và xóa video trình diễn tấn công. Một công ty bảo mật đã vi phạm thỏa thuận embargo và phân phối bản sửa chữa trước, kẻ tấn công đã đảo ngược nội dung sửa chữa đó và tạo ra và phân phối mã tấn công trước khi công bố bản vá. Nhóm phát triển PHP đã phát hành thông báo khẩn cấp, và Quỹ Wikimedia đã tắt một số hệ thống của mình để phòng chống.
21 tháng 10. Nhóm phát triển PHP đã phát hành bản vá sớm hơn dự kiến. Các phiên bản được sửa chữa là 8.5.12, 8.4.27, 8.3.36, 8.2.35. Đối với các phiên bản cũ hết hỗ trợ (7.4~8.1), chỉ có sửa đổi nguồn được cung cấp mà không có bản vá chính thức. Vào khoảng cùng ngày, các công ty bảo mật đã tái hiện kiểm soát từ xa từ các cấu hình trang web chính như WordPress, và nhiều công ty như AWS và Cloudflare đã quan sát các nỗ lực tấn công thực tế.
22 tháng 10. Phản ứng trong nước bắt đầu bằng cách nghiêm túc. Viện Thúc đẩy Internet Hàn Quốc (KISA) đã công bố hướng dẫn đối phó thông qua Nước bảo vệ, và các công ty lưu trữ chính như Cafe24 và Gabia đã thông báo rằng họ đã hoàn thành bản vá máy chủ. AhnLab đã tính toán các tài sản PHP dễ bị tấn công trên internet trong nước là khoảng 110,000 trường hợp (ước tính trước bản vá). Đó là quy mô lớn thứ sáu thế giới. Tính đến ngày này, không có trường hợp thiệt hại nào trong nước được xác nhận.
Vậy thì nguy hiểm hiện tại ở mức độ nào? Nó không phải là một "chìa khóa chủ" có thể mở bằng một cú nhấp chuột, mà phải kết hợp nhiều điều kiện, vì vậy tất cả các web trên thế giới sẽ sụp đổ ngay lập tức không phải là tình huống. Tuy nhiên, vì không có giải pháp thay thế nên áp dụng bản vá là giải pháp duy nhất. Thực tế là người dùng bình thường không cần làm gì ngay lập tức. Vì đó là vấn đề của máy chủ trang web chứ không phải PC hoặc điện thoại thông minh cá nhân. Trách nhiệm nằm trên người vận hành trang web. Các trang web như cửa hàng trực tuyến nhỏ hoặc trang web câu lạc bộ có đôi khi thiếu quản lý sẽ có nguy hiểm lâu nhất.
Ngành bảo mật coi sự kiện này là một bước ngoặt sau Heartbleed vào năm 2014 và Log4Shell vào năm 2021. AI đã tìm thấy một lỗ hổng 10 năm tuổi, và quy trình công bố của con người đã bị gẫy trong nhiều nơi. Tốc độ AI tìm kiếm các lỗ hổng bảo mật đang tăng lên, nhưng quy trình xã hội xử lý chúng vẫn giữ nguyên, và đó là bài học thực sự mà "Sự kiện PHP2Shell" để lại.
Đang tải bình luận…