

互联网网站中约十分之七使用的编程语言PHP中发现了一个隐藏十多年之久的致命安全漏洞。在上月21日推出补丁之前,由于泄露和失误交织在一起,这一事件在安全业界被称为"PHP2Shell风波"。我们按时间顺序来追踪这一事件。
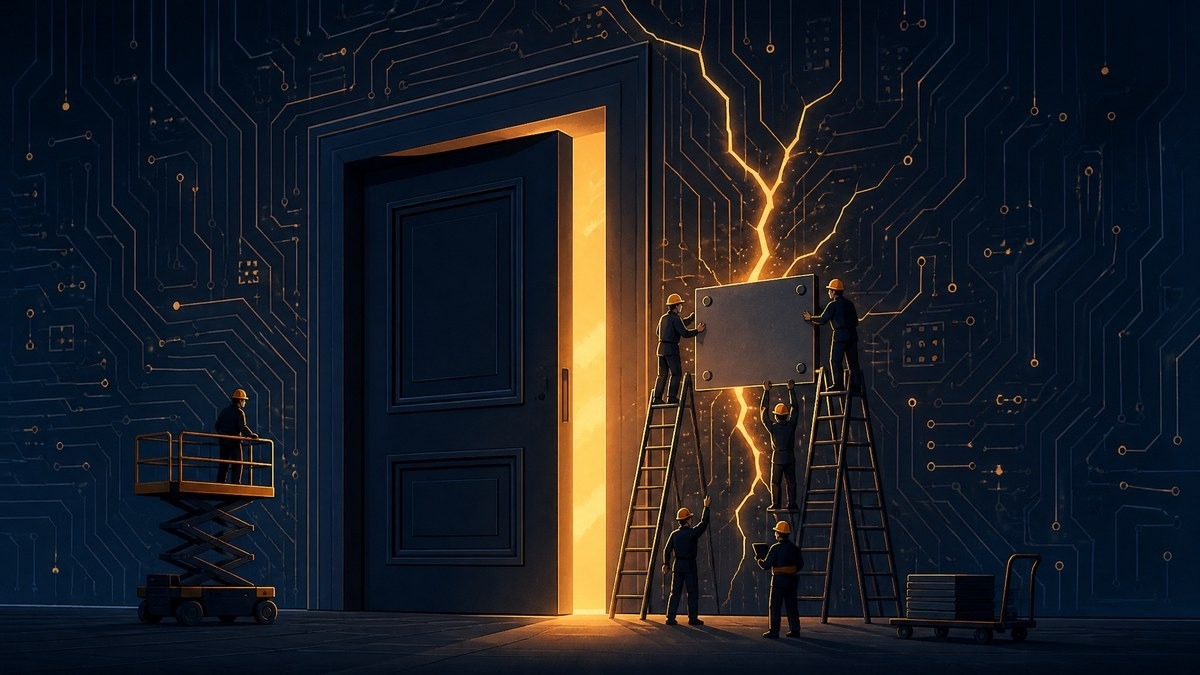
首先说明漏洞的性质。PHP是支撑网络基础的语言,从WordPress等网页制作工具、购物商城到留言板都使用它。这次的两个漏洞(CVE-2026-109618·109619)直接攻击PHP引擎本身。无需登录网站,与网站代码是否编写错误无关,外部就可以远程控制服务器。用房子打比方的话,就像不是门锁被打开,而是整个大门都被打开了。影响范围涵盖PHP 5.4至8.5版本,即过去十多年间推出的几乎所有版本,严重程度为满分10分中的9.2分(部分安全企业评为满分)。
2024年。这个漏洞曾在PHP开发团队内部被发现过一次。但由于被认为只是简单的内存错误,未被修复就被搁置了。这是为什么这个"十年前的"漏洞能够存活下来的原因。
今年8月。安全初创公司Calypso和云安全企业Wiz分别利用AI模型进行代码分析,独立发现了同一个漏洞。这就是为什么安全业界将这次事件称为"AI发现的首个重大漏洞"。两家公司按照惯例向PHP开发团队秘密通报,并启动了"协调公开"程序,直到补丁准备就绪时保持保密。
10月17日。距离预定公开日期仅四天之际,亚马逊网络服务(AWS)的监测网络发现了针对该漏洞的实际攻击企图。这表明秘密已经泄露。
10月20日。协调多层崩溃的一天。漏洞信息在海外社区泄露,发现该漏洞的公司不小心上传了攻击演示视频后又删除了。一家安全企业违反了禁言协议,率先发布了修复版本,攻击者利用该修复内容进行反向追踪,在补丁公开之前就制作并散布了攻击代码。PHP开发团队发布了紧急预警,维基百科运营基金会出于预防目的关闭了部分系统。
10月21日。PHP开发团队提前公开了补丁。修复版本为8.5.12、8.4.27、8.3.36、8.2.35。对于已停止支持的旧版本(7.4~8.1),仅提供了源代码修改,没有官方补丁。同日前后,安全企业们在WordPress等主要网站配置上重现了远程控制,AWS、Cloudflare等多家企业观测到了实际攻击企图。
10月22日。国内应对全面启动。韩国互联网振兴院(KISA)通过保护那拉发布了应对指南,Cafe24、Gabia等主要托管企业表示已完成服务器补丁。AhnLab将国内暴露在互联网中的易受攻击的PHP资产统计为约11万个(补丁前估计)。这是全球第六大规模。截至该日,国内未发现受害案例。
那么现在的危险程度如何呢?虽然不是点击一下就能打开的"万能钥匙",需要多个条件组合才能实现,所以全球网络不会立即崩溃。但由于没有替代方案,只有应用补丁才是解决办法。普通用户目前实际上无需采取行动。因为这是网站服务器的问题,而不是个人电脑或智能手机的问题。责任在网站运营者。像小型购物商城或爱好者协会网站这样管理不周的网站会最长时间保持危险状态。
安全业界将本次事件视为继2014年心脏出血(Heartbleed)、2021年Log4Shell之后的分水岭。十年前的漏洞被AI发现了,人为的公开程序在多个环节出现了问题。AI发现漏洞的速度在加快,但社会应对程序没有改变。这正是"PHP2Shell风波"留下的真正课题。
正在加载评论…