

Một chiếc laptop có tổng giá trị 8 nghìn tỷ đồng…Bộ mặt thực của bảo mật Binance
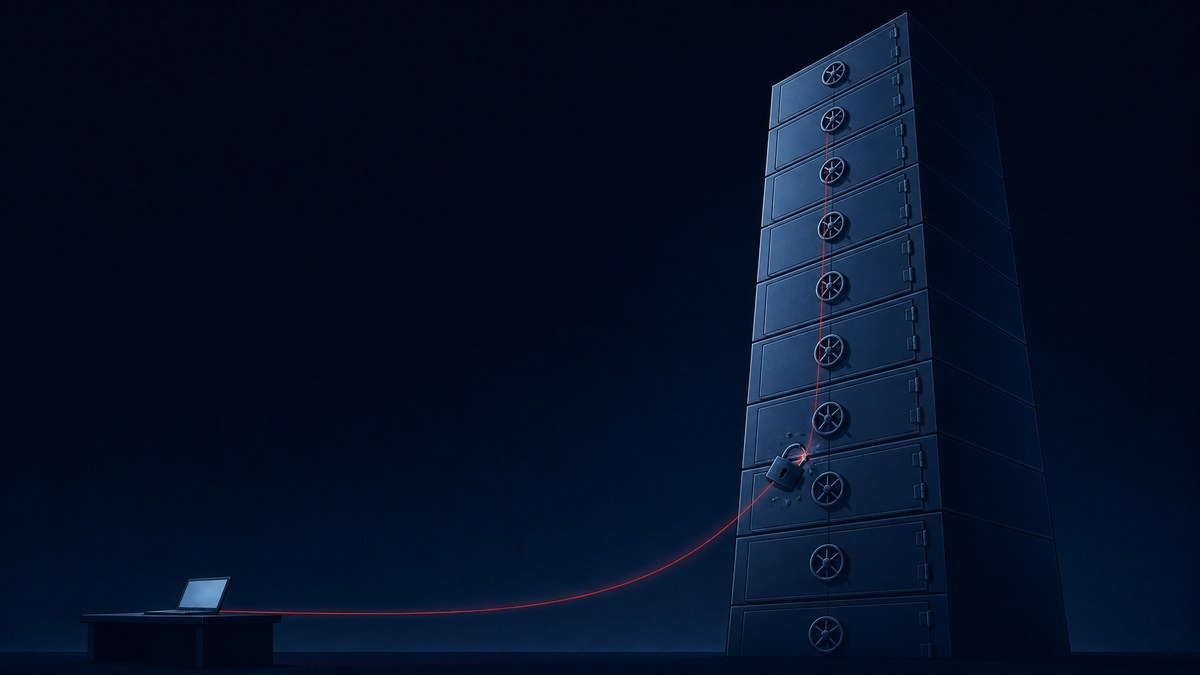
Điểm khởi đầu của vụ hack lớn nhất mà sàn giao dịch tiền điện tử hàng đầu thế giới từng chịu là một chiếc laptop của nhân viên. Đó là kết quả điều tra ban đầu mà Binance tự công bố. Từ một công ty lưu giữ tài sản của khách hàng trị giá 162,8 tỷ đô la, chỉ một thiết bị công tác của kỹ sư DevOps bị xâm nhập đã khiến 8 nghìn tỷ đồng bị rò rỉ. Lý do mà các chuyên gia bảo mật chỉ ra rằng hệ thống phòng vệ của sàn giao dịch, nơi tự hào sở hữu tiêu chuẩn bảo mật hàng đầu thế giới, thực chất chỉ dày bằng một chiếc laptop.
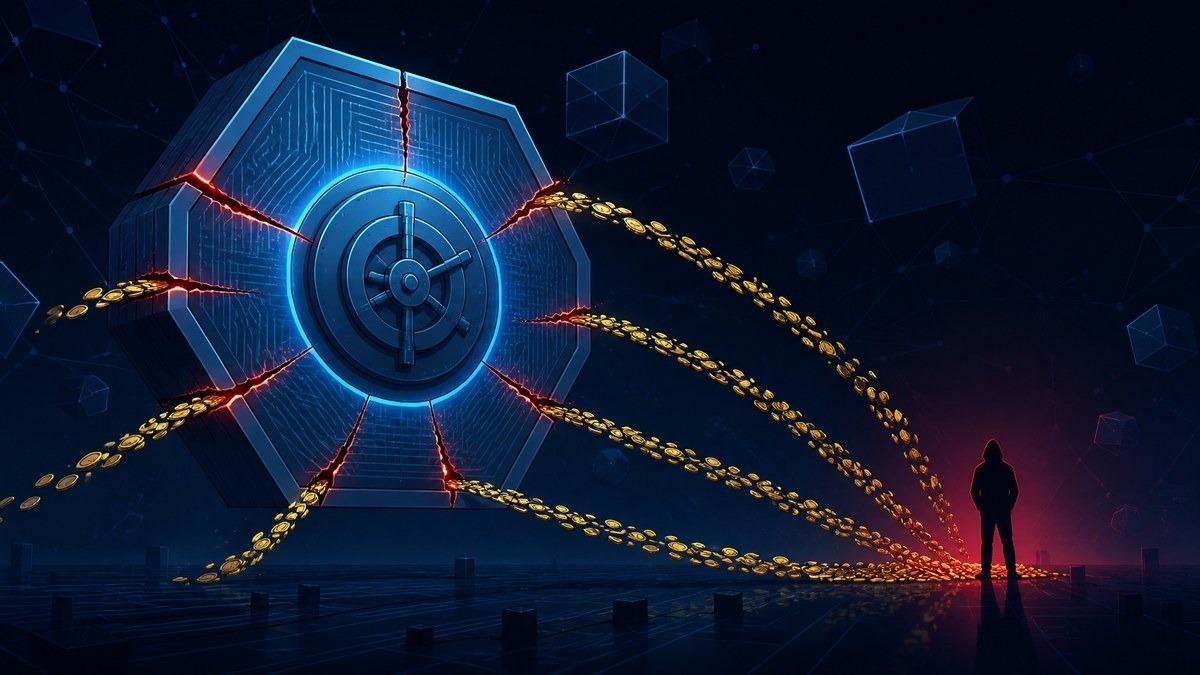
Con đường được tiết lộ ngay từ đầu đã chỉ ra những vấn đề trong thiết kế. Kẻ tấn công không đánh cắp khóa riêng tư. Bằng cách sử dụng thiết bị bị xâm nhập làm bàn đạp, họ đã gửi 'ủy quyền được ký', khiến hot wallet trên 10 blockchain tự thực thi code của kẻ tấn công. Nó không phải là phá vỡ chiếc két sắt, mà chiếc két sắt tự mở cửa. Đây không phải vấn đề về khóa mà là vấn đề về quyền tiếp cận khóa, hay nói cách khác, tồn tại một con đường nối từ endpoint của một nhân viên đến toàn bộ con đường ký tên hot wallet trên toàn thế giới.
Điểm thứ nhất mà ngành bảo mật chỉ ra là sự sụp đổ của nguyên tắc quyền lực tối thiểu. Theo hiểu biết của ngành, với quy mô tài sản như vậy, không có thiết bị nào, không có nhân viên nào nên có thể đơn độc tiếp cận con đường di chuyển tài sản. Ký tên đa chữ ký (multisig) và tính toán đa bên (MPC) tồn tại chính vì tình huống này - khi 'một nhân viên bị xâm nhập'. Trong khi ngành đã ủng hộ chiến lược Zero Trust để nghi ngờ tất cả mọi người, tổ chức dẫn đầu ngành lại tin tưởng một thiết bị nội bộ.
Điểm thứ hai là không rút ra được bài học. Vụ việc ở FTX năm ngoái, khi 1,5 tỷ đô la bị mất, điểm khởi đầu cũng là thiết bị bị xâm nhập của nhà phát triển dịch vụ ví bên ngoài. Phương pháp xâm nhập thiết bị của nhà phát triển để làm ô nhiễm quá trình ký tên là một mô hình giáo khoa của các tổ chức liên kết với Bắc Triều Tiên, và toàn bộ ngành đã học bài này một năm trước. Sự thực hiện lại của cùng loại tấn công lần này với quy mô gấp bốn lần trong vòng một năm không phải là sự xui xẻo của một công ty riêng lẻ mà gần giống như sự bất chấp cấu trúc của cả ngành.
Điểm thứ ba là khoảng trống trong phát hiện. Cuộc tấn công đã được chuẩn bị ít nhất 36 giờ trước nhưng không bị phát hiện, và thậm chí sau khi rò rỉ bắt đầu, trong vòng 20 phút không có gì dừng lại. Trong khi 2,5 tỷ đô la bị rút ra trong một giao dịch duy nhất, cơ chế ngắt mạch như giới hạn tốc độ hay chặn giao dịch bất thường cũng không hoạt động. Chúng ta đang sống trong thời đại mà ngân hàng còn gọi điện thoại cho bạn vì các khoản thanh toán trên vài chục ngàn đồng.
Tất nhiên cũng có những ý kiến phản đối. Trader TraitorTrade, được xác định là thủ phạm, là một tổ chức ở mức độ do quốc gia điều hành, và do CEO Richard Tung công bố rằng đã phát hiện thêm điểm xâm nhập, có khả năng là không chỉ một chiếc laptop, và cuộc điều tra vẫn đang diễn ra. Thật khó có thể hoàn toàn ngăn chặn một đối thủ có thiết bị tấn công xóa dấu vết và thậm chí còn bố trí các thiết bị tự hủy. Tuy nhiên, ý kiến phản đối này phải được đọc theo cách khác. Kẻ tấn công ở cấp độ quốc gia không phải là trường hợp ngoại lệ trong thiết kế bảo mật của sàn giao dịch lớn, mà là tiền đề cơ bản. Chính vì đối thủ ở mức độ đó, nên cần có một cấu trúc mà ngay cả khi một thiết bị bị xâm nhập, tiền cũng không thể bị tiếp cận.
Binance đã tuyên bố bồi thường toàn bộ và có đủ khả năng tài chính để làm điều đó. Tuy nhiên, khả năng bồi thường và cấu trúc không bị xâm nhập là hai vấn đề khác nhau. Để lời hứa "tiền của bạn là an toàn" thành hiện thực, khóa của tiền đó không được phép phụ thuộc vào một chiếc laptop của bất kỳ nhân viên nào. Câu hỏi trị giá 8 nghìn tỷ đồng cuối cùng chỉ là một: Tại sao bảo mật của sàn giao dịch hàng đầu thế giới lại để toàn bộ mọi thứ phụ thuộc vào một khâu yếu nhất?
Đang tải bình luận…