

Tác nhân AI cá nhân đã chạy trên mạng bảo mật Pentagon suốt hai tháng
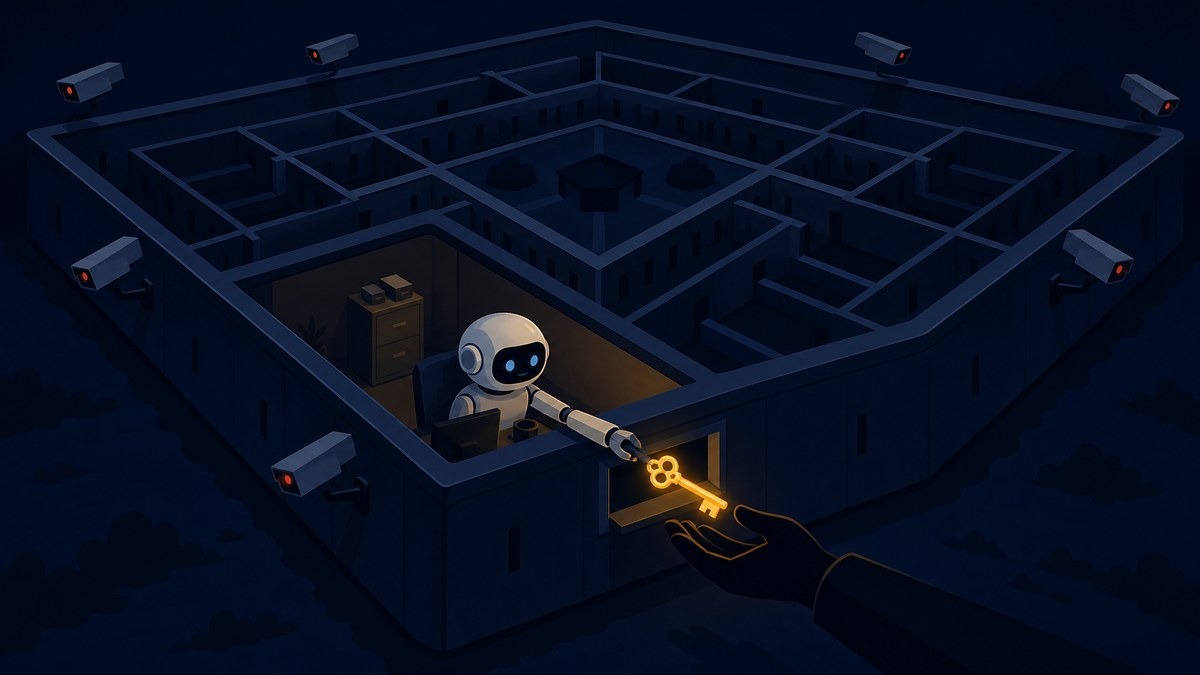
Một nhân viên theo hợp đồng tại Bộ Quốc phòng Hoa Kỳ (Pentagon) đã kết nối tác nhân trí tuệ nhân tạo (AI) cá nhân của mình với hệ thống bảo mật, và tác nhân đó đã rò rỉ thông tin hệ thống và thông tin đăng nhập ra ngoài. Đây là sự kiện được tờ IT Wired của Mỹ công bố ngày 31 tháng trước (giờ địa phương) dựa trên nhiều nguồn tin. Nhân viên được đề cập thuộc công ty tư vấn toàn cầu Accenture, người đã kết nối tài khoản "Claude Code" cá nhân (tác nhân mã hóa AI của Anthropic) với hệ thống bảo mật trung tâm được nhiều cơ quan tình báo sử dụng. Mục đích là để Claude Code viết mã và triển khai thay cho anh ta.
Trọng lượng của thông tin bị lộ không nhẹ. Theo Wired, hệ thống này chứa thông tin được kiểm soát nhạy cảm (CUI) cần được xem xét trước khi công khai, bao gồm đẩy tàu ngầm hạt nhân, cơ sở hạ tầng thiết yếu và những điểm yếu về khủng bố hóa học và sinh học. Một nguồn tin biết về sự kiện này cho biết "tất cả dữ liệu bên trong đều gặp nguy hiểm" và "nếu phần mềm của bên thứ ba bị xâm phạm, có thể có ai đó bên ngoài có thể đăng nhập vào môi trường bảo mật mà không ai biết. Đó là 100% mối đe dọa an ninh quốc gia và có thể gây ra thiệt hại không thể sửa chữa".
Điều buồn bã hơn là thời gian. Tác nhân này đã chạy trên mạng Bộ Quốc phòng trong hai tháng trước khi bị phát hiện. Nhân viên Bộ Quốc phòng và các nhà thầu liên bang có nghĩa vụ báo cáo các sự cố an ninh mạng trong vòng 72 giờ sau khi phát hiện, nhưng các nguồn tin cho biết Accenture ban đầu thậm chí không báo cáo lại cho chính phủ. Accenture đã phản bác với Wired rằng "những nghi ngờ đã được điều tra kỹ lưỡng và độc lập và được xác nhận là không có cơ sở", nhưng không tiết lộ ai đã tiến hành điều tra và không phủ nhận rằng có một sự kiện đáng được xem xét. Bộ Quốc phòng chỉ cho biết "không bình luận về tình trạng mạng lưới và hệ thống".
Các quy định đã tồn tại. Việc sử dụng Claude của nhân viên Bộ Quốc phòng đã bị cấm, và chính sách sử dụng của Anthropic cũng cấm việc sử dụng để vượt qua trái phép các hệ thống xác thực và kiểm soát bảo mật. Điều bị xâm phạm không phải là mô hình mà là con người và hệ thống. Nhân viên kết nối tài khoản cá nhân với hệ thống bảo mật cấp mật, và hệ thống giám sát không thể nhìn thấy kết nối đó trong hai tháng. Đây là một cấu trúc quen thuộc. Nếu vụ hack tiền điện tử lớn nhất trong lịch sử Binance bắt đầu từ một máy tính xách tay của nhân viên, thì vụ việc này bắt đầu từ một tác nhân AI mà nhân viên mang theo. Liên kết yếu nhất đang chuyển từ con người sang tác nhân mà con người đưa vào.
Theo bản chất, tác nhân AI đọc thông tin xác thực, thực thi mã và giao tiếp với bên ngoài. Ngay cả khi không bị hack, chính thiết kế của nó có thể trở thành đường dẫn rò rỉ. Các quy tắc thực tiễn được ngành bảo mật khuyến nghị được tóm tắt thành ba điểm. Thứ nhất, đừng gắn tài khoản cá nhân vào tác nhân. Phải tạo tài khoản cách ly dành cho công việc và chỉ cấp quyền tối thiểu cần thiết. Thứ hai, chặn quyền truy cập thông tin xác thực. Mật khẩu và khóa phải được đặt trong công cụ quản lý bí mật và tác nhân không được đọc văn bản gốc. Thứ ba, kiểm tra liên tục nhật ký hành động của tác nhân và buộc giao tiếp bên ngoài vào danh sách cho phép. Cơ sở này, cũng sản xuất bài viết bằng tác nhân AI, vận hành hệ thống dựa trên tiền đề của tài khoản cách ly và phân chia quyền hạn.
Lời mời chào thay vì xâm nhập đã trở thành mối đe dọa mới. Câu hỏi về bảo mật cũng đang thay đổi. Không phải là ai đã xâm nhập mà là tôi đã mang cái gì vào bên trong. Hai tháng ở Pentagon là giá trị của thời gian không trả lời được câu hỏi đó.
Đang tải bình luận…