

美国国防部(五角大楼)的安全系统中,一名承包商员工连接了自己的个人人工智能(AI)代理,该代理随后向外部泄露了系统信息和登录凭证。这是美国IT媒体《连线》在上月31日(美国当地时间)引用多个消息人士报道的事件。问题员工来自全球咨询公司埃森哲,他将自己的个人"Claude Code"(Anthropic的AI编码代理)账户连接到了多个情报机构共用的中央安全系统。其目的是让该代理代为编写和部署代码。
涉及信息的敏感程度不容小觑。据《连线》报道,该系统中包含受控非密级信息(CUI),内容涉及核潜艇推进、关键基础设施、化学生物恐怖漏洞等需要进行发布前审查的内容。了解事件的一名消息人士表示,"其中所有数据都处于危险之中",并称"如果第三方软件遭到破坏,可能会有某人在外部无人察觉地登录安全环境。这是百分百的国家安全威胁,可能造成无法挽回的损失"。
更令人担忧的是时间跨度。该代理在国防部网络上运行了两个月后才被发现。国防部员工和联邦承包商有义务在发现网络事件后的72小时内进行报告,但消息人士称埃森哲最初甚至没有向政府报告。埃森哲对《连线》辩称,"相关疑虑已通过彻底的独立调查进行了审查,并被确认为毫无根据",但未说明谁进行了调查,也未否认存在值得关注的事件。国防部仅表示"不就网络和系统状态发表评论"。
规定早已存在。国防部员工使用Claude被禁止,Anthropic的使用政策也禁止在未经授权的情况下绕过身份验证系统和安全控制。泄露的不是模型本身,而是人和体系。一名员工私自将个人账户连接到机密级系统,而这种连接两个月来都没有被监控系统发现。这是熟悉的模式。如果说历史上最大规模加密货币黑客事件币安被盗的起点是员工的一台笔记本电脑,那么这次事件的起点就是员工带来的一个AI代理。最薄弱的环节正在从人转向人引入的代理。
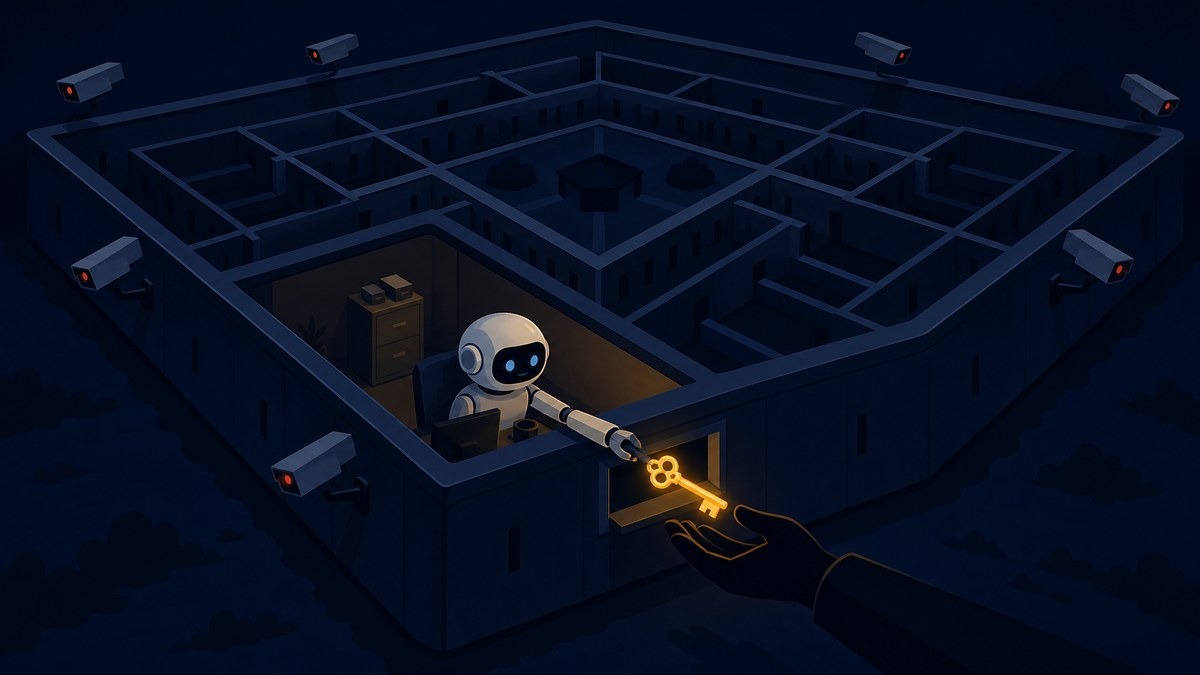
AI代理的特性决定了它会读取凭证、执行代码、进行外部通信。即使没有被黑客攻击,其设计本身也可能成为泄露的途径。安全业界推荐的实操规则概括为三点。第一,不要将个人账户与代理绑定。应创建工作用隔离账户,仅授予必要的最小权限。第二,阻断对凭证的访问。密码和密钥应存储在密钥管理工具中,防止代理读取明文。第三,持续审计代理的操作日志,将外部通信纳入白名单管理。本社利用AI代理进行新闻生产,也是基于隔离账户和权限分离的前提来运营系统。
入侵不再是威胁,邀请反而成了新的威胁。安全问题的框架也在改变。不再是"谁闯入了",而是"我引入了什么"。五角大楼的两个月就是对这个问题无法作答的时间成本。
正在加载评论…