

真凶是谷歌压缩技术……Node.js漏洞,整个网络被'HTTP2Shell'波及
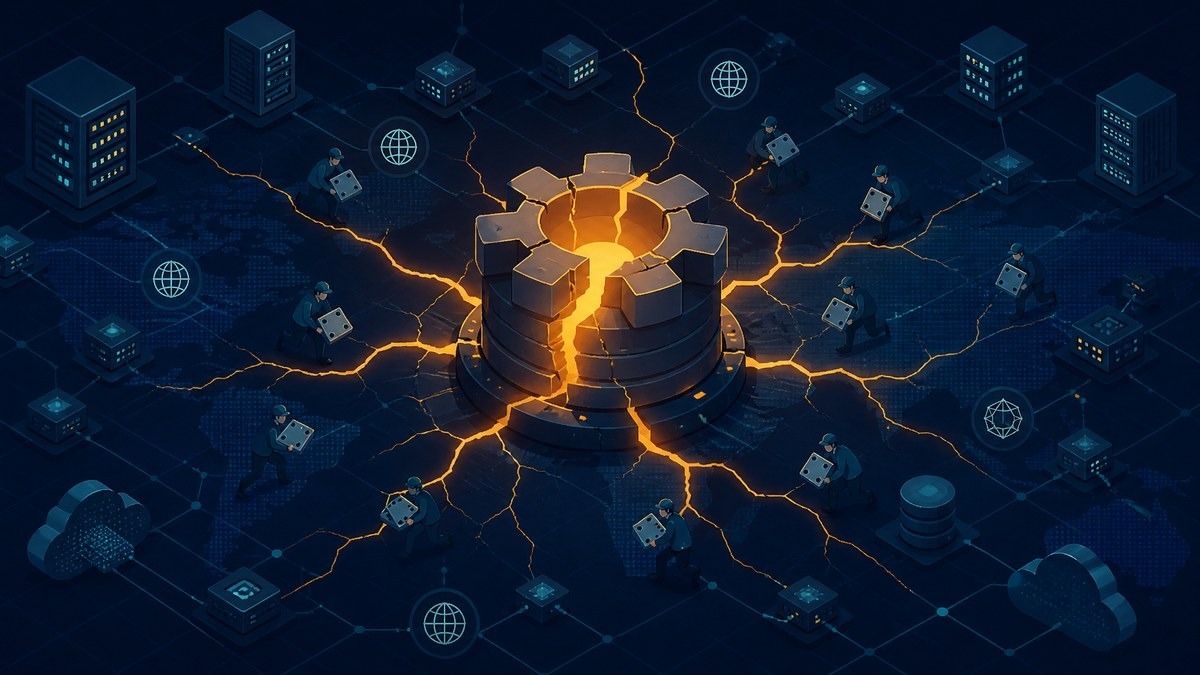
上周震动全球服务器管理员的Node.js安全补丁的真正根源是谷歌开发的数据压缩技术"Brotli(布罗特利)"。该缺陷还波及到Python、网络通信转发软件Envoy、JavaScript执行环境Bun等,安全业界为此事件新增命名为"HTTP2Shell"。一个压缩部件的漏洞扩散到了整个网络。
Brotli是帮助减少网页和数据容量以加快传输的压缩技术,被内置在众多软件中,就像部件一样。问题缺陷(CVE-2026-111497,风险等级9.2)是在解压过程中无法过滤掉被篡改的数据,导致允许的内存范围之外发生写入,可能导致服务器宕机、信息泄露,甚至在特定条件下远程代码执行。
扩散路径在四天内明确了。上周21日Node.js发布补丁时,这个被称为"Node2Shell"的漏洞于22日也在Python版Brotli库中被确认,23日安全公司Aikido Security确认HTTP通信软件全面受影响后被重新命名为"HTTP2Shell"。影响范围包括Brotli原始库(补丁版本1.2.1)、Node.js(22.23.4、24.22.1、26.12.1)、Python Brotli、brotlicffi(1.2.1)、Bun(1.4.4)、Envoy(1.40.0等)。不直接使用Brotli的开发者也可能通过内置该部件的软件而受到影响。不过Nginx和Apache网络服务器的默认配置不在影响范围内。
更令人惋惜的是,这个漏洞在8个月前就已被发现。OpenAI的安全团队(Codex Security)于今年2月发现该缺陷并向谷歌报告,谷歌于2月27日修复了源代码。然而,谷歌没有将其识别为安全缺陷,因而未将修补版本作为正式版本发布。随后的8个月里,Brotli没有发布过新版本,全球软件中内置的副本们虽然有修复代码却仍以易受攻击的状态运行。修复与发布的区别在此充分体现,暴露了开源供应链的结构性漏洞。
所幸,实际攻击目前尚未被观测到。截至24日,无实际环境恶意利用报告,也未被列入美国网络安全与基础设施安全局(CISA)的易被利用漏洞列表中。目前仅处于安全公司实验室实证阶段。在这一点上与上周的"PHP2Shell"不同。PHP2Shell是PHP引擎本身的漏洞,属于独立事件,在公开前就已发现实际攻击尝试;两个事件的共同点仅是发生在同一周以及"X2Shell"这样的命名方式。
国内对应存在空白。韩国网络振兴院(KISA)于23日发布了Node.js更新建议,但对Brotli原始版本和Python、Envoy等其他影响范围的单独通知截至25日仍未发出。运营者与其等待通知,不如直接检查所使用软件清单中是否内置Brotli及其版本更为安全。
一周内PHP、Node.js,以及其根源Brotli。这次"安全周"留下的教训再清楚不过了。网络建立在少数几个共同部件的基础上,这一个部件的一个漏洞和一次发布遗漏就能撼动整个体系。补丁来得很快,但下一个漏洞又将在哪个部件中沉睡8个月呢?
正在加载评论…