

Chiến tranh có thể bắt đầu trước tên lửa… Cảnh báo 'Fire Sale' nhắm vào Đại Hàn Dân Quốc
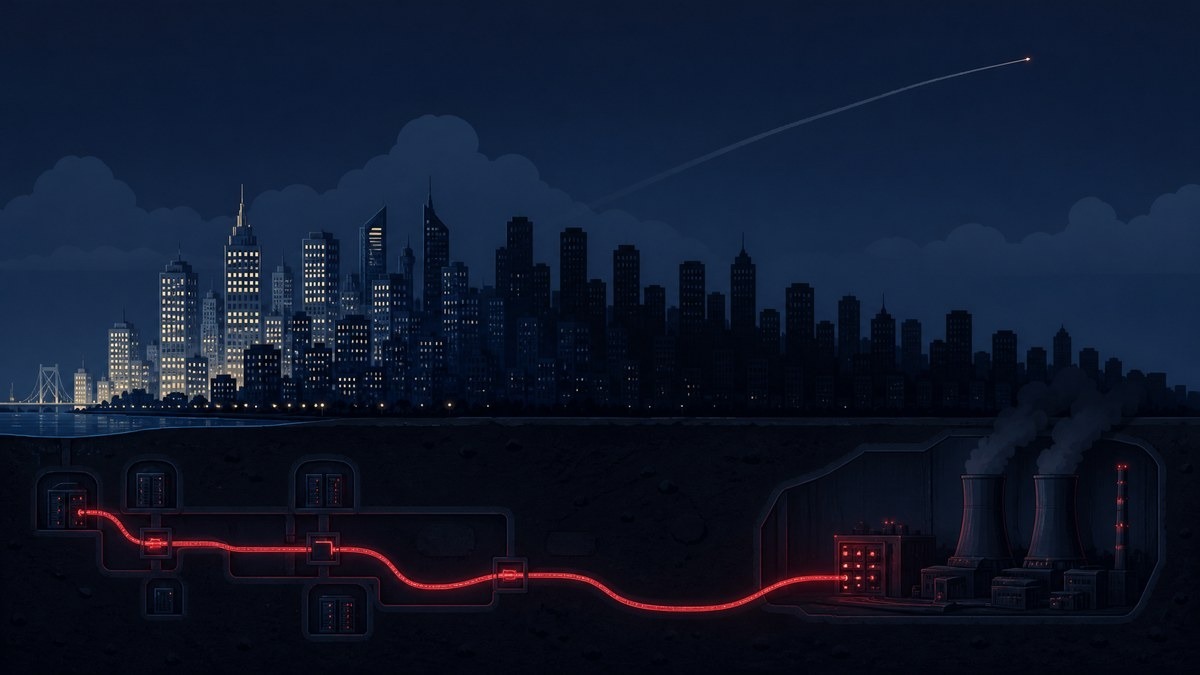
Một buổi sáng nào đó, hệ thống tín hiệu giao thông ở Seoul dừng lại. Không thể truy cập mạng máy tính ngân hàng, thanh toán thẻ gián đoạn. Thông tin liên lạc điện thoại di động trở nên không ổn định, cung cấp điện và nước gặp sự cố. Lúc đầu được coi là lỗi máy tính đơn giản, nhưng khi phát hiện ra rằng những sự cố trên toàn quốc đều liên kết với nhau, sự hỗn loạn bắt đầu lan rộng. Đó không phải là chuyện thực sự xảy ra. Đó là một kịch bản tưởng tượng áp dụng cuộc tấn công cơ sở hạ tầng quốc gia do bộ phim "Die Hard 4.0" năm 2007 mô tả, còn gọi là "Fire Sale", vào Đại Hàn Dân Quốc năm 2026.
Ba giai đoạn trong bộ phim
Trong phim, Fire Sale diễn ra theo ba giai đoạn. Thứ nhất là tê liệt hệ thống giao thông, thứ hai là sụp đổ tài chính và viễn thông, thứ ba là tê liệt các cơ sở hạ tầng thiết yếu quốc gia như điện, khí gas và nước. Mục đích không phải là trộm cắp thông tin. Nó là tấn công hệ thống điều hành quốc gia để tạo ra sự hỗn loạn toàn xã hội và làm giảm khả năng ứng phó bình thường. 19 năm sau, những vụ hacking quy mô lớn được tiết lộ liên tiếp tại Đại Hàn Dân Quốc và những động thái quân sự của Triều Tiên lại đặt ra câu hỏi mà bộ phim này đã nhắc đến. Có bảo đảm rằng chiến tranh nhất thiết phải bắt đầu bằng phát tên lửa không?
16 tổ chức, 23,24 triệu người, và 4,4 triệu lần
Những con số gần đây là không bình thường. Theo tài liệu được Ủy ban Dịch vụ Tài chính công bố vào ngày 14 tháng trước, các tổ chức tài chính xác nhận bị tấn công là 16 nơi, bao gồm các cơ quan chính như Ngân hàng Shinhan, Ngân hàng Quốc dân KB, Ngân hàng Hana, Ngân hàng Busan, và khi đó thông tin bị rò rỉ được xác định là khoảng 100.000 bản. Trong một số cuộc tấn công, cũng phát hiện ra dấu hiệu sử dụng công nghệ trí tuệ nhân tạo (AI). Viễn thông cũng không phải là ngoại lệ. Trong vụ hack SK Telecom năm ngoái, thông tin của khoảng 23,24 triệu thuê bao đã bị rò rỉ, và kết quả điều tra của chính phủ cho thấy dấu vết xâm nhập ban đầu có thể được truy ngược đến năm 2021. Điều đó có nghĩa là những kẻ tấn công đã ẩn nấp trong hệ thống suốt gần 4 năm. Và vào ngày 21 tháng trước, cơ quan tài chính phát hiện khoảng 4,4 triệu lần cố gắng truy cập vào hệ thống tài chính trong nước từ dải IP được gán cho Triều Tiên. Đó là những lần quét những cổng mở và lỗ hổng. Không phát hiện được tổn thất xâm phạm thực tế, và cũng không thể xác định chủ thể tấn công chỉ dựa trên IP là Triều Tiên. Tuy nhiên, câu hỏi vẫn còn. Nếu quá trình tìm kiếm này không phải là trộm cắp thông tin đơn giản, mà là quá trình tiền tố các lỗ hổng cần sử dụng khi tình huống khủng hoảng xảy ra thì sao?
Cùng lúc đó, tên lửa đang bay
Khi mối đe dọa mạng tập hợp, căng thẳng quân sự cũng leo thang. Vào ngày 21 tháng 9, ba binh sĩ của chúng tôi bị thương do bom phát nổ tại Khu vực Phòng tuyến (DMZ), và quân sự công bố rằng nguyên nhân là mìn do Triều Tiên đặt dựa trên cuộc điều tra với Bộ Tư lệnh Liên Hợp Quốc. Triều Tiên đã phủ nhận. Sau đó, Triều Tiên phát tên lửa đạn đạo tầm ngắn và hơn 10 quả khác theo hướng Biển Đông vào ngày 29 tháng trước, và vào ngày 4, Bộ Tham mưu Liên hợp công bố rằng Triều Tiên đã phát tên lửa nhiều quả từ khu vực Seondeok, tỉnh Hamgyongnam. Cuộc khoe vũ lực không nhất thiết có nghĩa là chuẩn bị chiến tranh. Các mục tiêu như xác minh vũ khí, áp lực đối ngoại, và bảo đảm sức mạnh đàm phán đều hoàn toàn khả thi. Tuy nhiên, nếu các mối đe dọa mạng liên tiếp nhắm vào tài chính, viễn thông và hệ thống công cộng trong thời kỳ căng thẳng quân sự gia tăng, thì chúng ta không thể chỉ nhìn nhận chúng như những sự kiện riêng lẻ. Bởi vì trong chiến tranh hiện đại, tấn công vật lý, tấn công mạng, chiến tranh điện tử, và chiến tranh tâm lý được kết hợp với nhau.
Điều nguy hiểm nhất là sự xâm nhập vô hình
Một trong những khái niệm cốt lõi của chiến tranh mạng hiện đại là "tiền sơ để (prépositioning)". Phương pháp này là xâm nhập vào hệ thống mục tiêu vào thời bình, ẩn nấp lâu dài, và khi khủng hoảng đến, sử dụng lối đó. Cơ quan An toàn Mạng và Cơ sở hạ tầng của Hoa Kỳ (CISA) đã cảnh báo rằng năm 2024, tổ chức hacking hỗ trợ chính phủ Trung Quốc "Volt Typhoon" đã xâm nhập mạng cơ sở hạ tầng chính của Hoa Kỳ và đang bảo đảm tiền sơ để cho những cuộc tấn công phá hủy trong những tình huống xung đột trong tương lai. Điều này không phải là bằng chứng cho rằng hoạt động gần đây của Triều Tiên cũng theo cách tương tự. Tuy nhiên, đó là một ví dụ thực tế cho thấy rằng trước khi xung đột quốc gia xảy ra, các điều kiện tấn công có thể được tạo sẵn trong không gian mạng. Điều quan trọng là những kẻ tấn công không cần phải phá hủy tất cả các hệ thống. Chỉ cần sự cố của một vài chức năng then chốt cũng có thể gây ra sự hỗn loạn liên tiếp. Thêm vào đó là thông tin thảm họa giả mạo và tin quân sự bị thao túng, sự hỗn loạn sẽ tăng gấp đôi.
Kiểm tra khẩn cấp 2.100 cơ quan công lập
Chính phủ cũng bắt đầu hành động. Vào ngày 3, Cơ quan Tình báo Quốc gia đã yêu cầu kiểm tra bảo mật khẩn cấp từ khoảng 2.100 cơ quan công lập bao gồm bộ, sở và chính quyền địa phương, và cũng quyết định tiến hành kiểm tra lỗ hổng riêng biệt đối với các cơ sở hạ tầng thông tin liên lạc chính trong lĩnh vực công cộng. Cùng ngày đó, Tổng thống Lee Jae-myung đã chỉ ra trong cuộc họp Nội các rằng hạn chế của hệ thống bảo mật hướng vào ứng phó sau sự kiện, và yêu cầu xây dựng hệ thống ứng phó an ninh mạng toàn bộ chính phủ. Việc bắt đầu kiểm tra quy mô lớn không phải là bằng chứng của chiến tranh mạng sắp xảy ra. Tuy nhiên, rõ ràng là những sự cố bảo mật lặp lại đang được công nhận như một vấn đề đủ nghiêm trọng để yêu cầu ứng phó ở cấp độ quốc gia.
Không nên kết luận vội vàng, nhưng phải kiểm tra ngay bây giờ
Dựa trên thông tin hiện được công bố, không có cơ sở để phán đoán rằng vụ hack tài chính, tìm kiếm từ dải IP Triều Tiên, và phát tên lửa gần đây là một cuộc hành động tổng hợp thống nhất. Cũng chưa xảy ra tê liệt mạng giao thông hay mạng lưới điện quốc gia. Điều cần thiết bây giờ không phải là kết luận rằng chiến tranh sắp xảy ra, mà là kiểm tra xem quốc gia có thể kéo dài bao lâu nếu mỗi mối đe dọa cùng lúc trở thành hiện thực. Ngân hàng có hoạt động không? Điện có được cung cấp không? Mạng viễn thông có được duy trì không? Dịch vụ y tế cấp cứu và ứng phó thảm họa có chạy bình thường không? Những câu hỏi này tương đương với vấn đề về ổn định dịch vụ vào thời bình, nhưng thành vấn đề về sự sống còn của quốc gia vào thời chiến. Chính phủ phải xác minh không chỉ xem liệu cơ sở hạ tầng có bị xâm nhập không, mà còn cả khả năng duy trì và phục hồi dịch vụ khi bị tấn công, và các tổ chức tư nhân và công lập cũng phải có hệ thống vận hành khẩn cấp để chuẩn bị cho những sự cố đơn vị đồng thời xảy ra.
Tên lửa có thể được quan sát khi được phát tên. Tuy nhiên, sự xâm nhập mạng có thể không được phát hiện trong nhiều năm. Khi chúng ta nhận ra rằng chiến tranh đã bắt đầu, một số hệ thống có thể đã bị tấn công. Điều chúng ta cần chuẩn bị không chỉ là khả năng dự đoán khi nào chiến tranh bắt đầu. Đó là khả năng đảm bảo rằng cuộc sống hàng ngày của Đại Hàn Dân Quốc sẽ không dừng lại, bất kể hình thức mà chiến tranh bắt đầu.
Đang tải bình luận…