

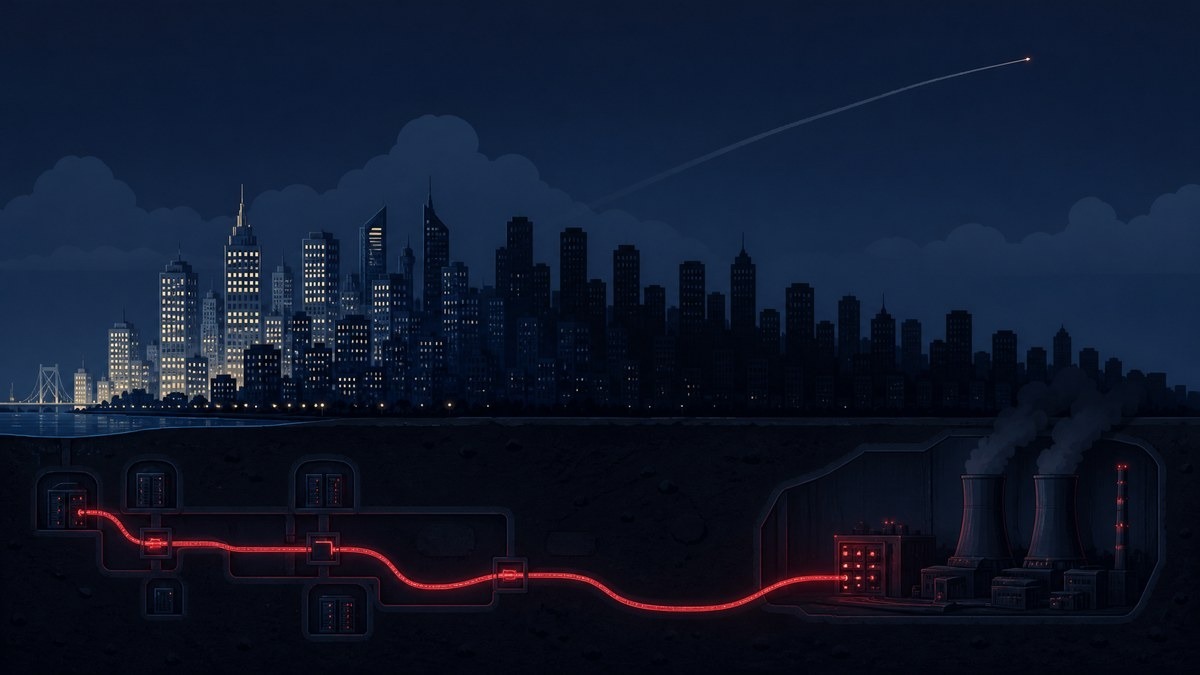
某个早晨,首尔的交通信号系统瘫痪。无法连接银行计算机网络,刷卡交易中断。手机通信变得不稳定,电力和供水供应出现问题。起初被认为只是简单的系统故障,但当全国各地的故障相互关联时,混乱随之蔓延。这不是真实发生的事件。这是2007年电影《虎胆龙威4.0》所描绘的国家基础设施攻击——所谓的"火售(Fire Sale)"——对2026年韩国的假想情景。
电影描绘的三个阶段
电影中的火售分三个阶段进行。第一是交通系统瘫痪,第二是金融和通信的崩溃,第三是电力、天然气、供水等国家关键基础设施的无效化。目的不是窃取信息。而是打击驱动国家运行的系统,造成整个社会的混乱并削弱正常应对能力。19年后的今天,国内连续出现的大规模黑客攻击和朝鲜的军事活动再次唤起了这部电影提出的问题。战争必然以导弹发射开始吗?
16家机构、2,324万人,以及440万次
最近的数据令人担忧。根据金融委员会上月14日公布的资料,确认遭遇侵害事故的金融机构有16家,包括新韩银行、国民银行、韩亚银行、釜山银行等主要机构,当时查明的信息泄露约为10万件。部分攻击中还发现了利用人工智能(AI)技术的迹象。通信领域也不例外。在去年SK电讯遭黑客攻击事件中,约2,324万名用户信息被泄露,政府调查结果显示最初入侵痕迹可追溯到2021年。这意味着攻击者在系统内潜伏了近4年。上月21日,金融当局探测到来自分配给朝鲜的IP段对国内金融系统的约440万次访问尝试。这是在探测开放端口和漏洞的扫描。未确认实际侵害,仅凭IP也无法确定攻击者为朝鲜。但问题仍然存在。这种探测是否不仅仅是信息窃取,而是提前获取在危机情况下可使用的漏洞的过程?
同一时期,导弹在飞行
在网络威胁不断积累之际,军事紧张局势也在升温。9月21日,非军事区(DMZ)内地雷爆炸致我军3名士兵受伤,军方基于联合国司令部的调查发表声明称朝鲜设置的地雷是原因。朝鲜否认了这一说法。随后朝鲜于上月29日向东海上发射了十余枚短程弹道导弹等,4日据联合参谋本部报道又从咸镜南道选德一带发射了多枚导弹。武力示威不必意味着战争准备。武器验证、对外施压、争取谈判筹码等目的也完全可能。但如果在军事紧张局势升高的时期,针对金融、通信和公共系统的网络威胁持续存在,就不能仅将其视为单独事件。因为在现代战争中,物理攻击和网络攻击、电子战、心理战相互结合。
最危险的是看不见的渗透
现代网络战的核心概念之一是"预先阵地确保(预置)"。在平时进入目标系统并长期隐藏,危机来临时将其路径取出使用。美国网络安全和基础设施安全局(CISA)曾警告称,2024年中国政府支持的黑客组织"闪电泰坦"已渗透入美国关键基础设施网络,正在为今后冲突时的破坏性攻击确保预置阵地。北方最近的活动是否采用同样方式尚无证据。但这是一个真实案例,显示了国家之间冲突前可在网络空间预先创造攻击条件。重要的是攻击者无需摧毁所有系统。仅几个关键功能的瘫痪就能引发连锁混乱。再加上虚假灾难信息和篡改的军事新闻,混乱就会加倍。
2,100家公共机构紧急检查
政府也开始行动了。国家情报院3日向中央部处和地方自治团体等约2,100个公共机构要求进行紧急安全检查,并决定对公共部门主要信息通信基础设施进行额外漏洞检查。同日,李在明总统在国务会议上指出了事后应对为中心的安保体系的局限性,下令制定全政府层面的网络安全应对体系。启动大规模检查不是迫在眉睫的网络战的证据。但反复发生的安全事故被认识为需要国家层面应对的严重问题这一点是确定的。
不宜过早定论,但检查要趁现在
根据目前公开的信息,没有根据判断金融界黑客攻击、朝鲜IP段探测和最近导弹发射是统一的作战。也未发生国家规模的交通网或电力网瘫痪。现在需要的不是战争迫在眉睫的判断,而是检查若各项威胁同时现实化,国家能坚持多久。银行是否运作。电力是否供应。通信网是否维持。应急医疗和灾难应对是否正常运转。在平时这些问题是服务稳定性的问题,但在战时就成为国家生存的问题。政府不仅要检查基础设施是否遭入侵,还要验证遭攻击时的服务维持和恢复能力,民间和公共机构也要做好应对多发同时故障的应急运营体系。
导弹在发射的那一刻可以被观测到。但网络渗透可能数年不被发现。战争已经开始的那一刻,有些系统可能已在被攻击。我们需要准备的不仅是预测战争开始的能力。而是无论战争以何种形式开始,都要确保韩国日常生活不会停止的能力。
正在加载评论…